
Brooklyn zerschlägt globales Krypto-Betrugsnetz: 241 Websites und 112 Server
Die Staatsanwaltschaft Brooklyn hat ein multinationales Krypto-Betrugsnetzwerk zerschlagen und 241 Websites sowie 112 Server sichergestellt.
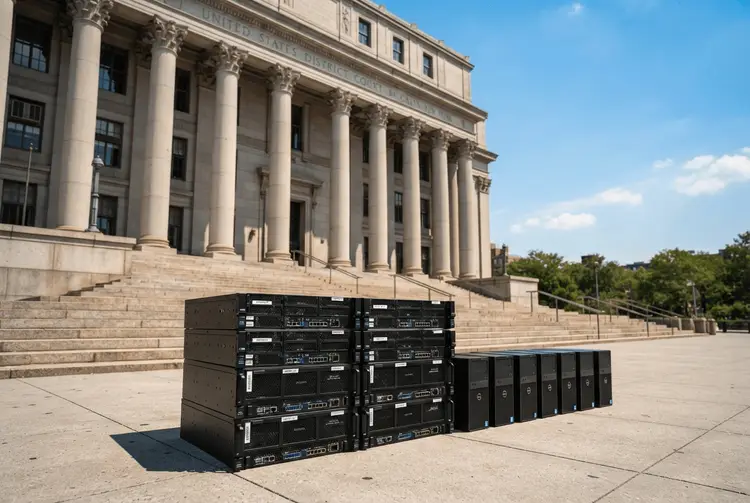
Das Büro des Bezirksstaatsanwalts (District Attorney) von Brooklyn hat ein multinationales Kryptowährungs-Betrugsnetzwerk zerschlagen, dessen Schwerpunkt in Osteuropa lag. Nach Angaben der Behörde krönt die Aktion eine jahrelange Anstrengung zur Unterbindung einer Betrugsoperation, die Amerikanern Millionenbeträge abgepresst hat. Die Informationen stammen aus einem Bericht von Bloomberg Europe.
Bei der Razzia, die in der vergangenen Woche durchgeführt wurde, wurden 241 Websites geschlossen, die mit Krypto-Betrugssystemen in Verbindung standen. Zusätzlich beschlagnahmten die Strafverfolgungsbehörden 112 Computerserver, die von der Betrugsbande kontrolliert wurden. Diese Server wurden sowohl von osteuropäischen als auch von amerikanischen Unternehmen gehostet.
Für deutsche Anleger ist der Fall vor allem deshalb relevant, weil er zeigt, wie professionell und international Krypto-Betrug inzwischen organisiert ist. Die Kombination aus osteuropäischer Infrastruktur, amerikanischen Hosting-Anbietern und einer Vielzahl von Websites macht deutlich, dass solche Netzwerke über Ländergrenzen hinweg operieren. Ein einzelner Anleger kann die dahinterliegenden Strukturen kaum durchschauen.
Die Details
Die Zahlen der Operation sind beachtlich. 241 Websites wurden geschlossen, die mit Krypto-Fraud-Systemen in Verbindung standen. Zusätzlich stellten die Ermittler 112 Computerserver sicher, die von der Betrugsgang kontrolliert worden waren. Diese Server wurden laut dem Büro des Staatsanwalts von osteuropäischen sowie amerikanischen Unternehmen gehostet – ein Hinweis darauf, wie sehr die Bande auf reguläre Infrastruktur angewiesen war.
Der geografische Schwerpunkt des Netzwerks lag in Osteuropa. Die Behörde beschreibt die Aktion als Höhepunkt einer jahrelangen Anstrengung, die darauf abzielte, die Betrugsoperation zu unterbinden. Diese hatte nach Angaben des Büros Amerikanern Millionenbeträge abgepresst.
Zeitlich fiel die Razzia in die vergangene Woche, also kurz vor der Veröffentlichung des Berichts am 14. Oktober 2026. Die Behörde selbst spricht von einer gekrönten, jahrelangen Ermittlungsarbeit. Weitere Angaben zu einzelnen Beschuldigten, zu festgenommenen Personen oder zu konkreten Schadenssummen machte das Büro in dem Bericht nicht.
Bemerkenswert ist die Zuständigkeit: Es ist die Bezirksstaatsanwaltschaft von Brooklyn, die die Fäden zieht. Dass eine einzelne amerikanische Bezirksbehörde ein Netzwerk mit osteuropäischem Schwerpunkt zerschlägt, verweist auf die grenzüberschreitende Zusammenarbeit der Strafverfolgungsbehörden. Ohne die Beschlagnahmung der Server wäre die Abschaltung der Websites kaum möglich gewesen.
Hintergrund: Was bisher geschah
Der Kampf gegen groß angelegten Betrug beschäftigt die Ermittlungsbehörden in den USA seit Längerem. Bereits am 12.02.2026 berichtete aktien.news, dass die BlackRock-Tochter HPS auf einen Betrug in Höhe von über 400 Millionen Dollar mit gefälschten Rechnungen hereingefallen war. Ein Analyst der HPS-Zentrale in Manhattan entdeckte damals gefälschte Rechnungen, die als Sicherheit für einen Großkredit dienten.
Nur einen Tag zuvor, am 11.02.2026, hatte aktien.news gemeldet, dass BlackRock kurz nach der Übernahme von HPS Investment Partners einen massiven Betrugsfall aufgedeckt hatte. Die Private-Lending-Tochter gewährte dem indischen Telekommunikationsunternehmer Bankim Brahmbhatt einen Kredit über mehr als 400 Millionen Dollar – basierend auf gefälschten Sicherheiten. Auffällig war damals, dass die Domain einer E-Mail-Adresse nicht mit der Website des angeblichen Absenderunternehmens übereinstimmte.
Am 31.01.2026 berichtete aktien.news über einen weiteren Fall: Die US-Staatsanwaltschaft in Manhattan erhob schwere Betrugsvorwürfe gegen die Führungsspitze der First Brands Group. Patrick James, Gründer des Autoteileherstellers, und sein Bruder Edward mussten sich wegen des Vorwurfs verantworten, Kreditgeber im Milliarden-Dollar-Bereich betrogen zu haben. Laut den Bundesstaatsanwälten sollen die Angeklagten über einen längeren Zeitraum Rechnungen künstlich aufgebläht und Sicherheiten manipuliert haben.
Und am 31.03.2026 berichtete aktien.news, dass die Bundesstaatsanwaltschaft in Manhattan Ermittlungen zu möglichem Insiderhandel auf sogenannten Prognosemärkten eingeleitet hatte. Im Fokus stand unter anderem Polymarket, eine der führenden Plattformen für Prognosemärkte.
Die Reihe dieser Fälle zeigt: Betrug mit digitalen und finanziellen Strukturen ist kein Nischenphänomen. Ob gefälschte Rechnungen, manipulierte Sicherheiten oder Krypto-Betrugssysteme – die Muster ähneln sich in einem Punkt. Die Täter nutzen die Komplexität und die Geschwindigkeit moderner Finanz- und Internetstrukturen aus.
Was das für Anleger bedeutet
Für deutsche Privatanleger liefert der Fall vor allem eine Lehre: Wer in Kryptowährungen oder in damit verbundene Produkte investiert, sollte die Anbieter und Plattformen besonders genau prüfen. Betrugsnetzwerke wie das nun zerschlagene operieren mit einer Vielzahl von Websites – im konkreten Fall 241. Diese Masse allein erschwert es dem Einzelnen, seriöse von unseriösen Angeboten zu unterscheiden.
Zweitens zeigt der Fall, dass die Infrastruktur solcher Netzwerke häufig bei regulären Hosting-Unternehmen liegt. Dass 112 Server bei osteuropäischen und amerikanischen Anbietern gehostet wurden, bedeutet nicht, dass diese Anbieter in den Betrug verwickelt waren. Es zeigt aber, wie schwer Betrug allein an der Oberfläche eines Angebots zu erkennen ist.
Drittens unterstreicht die Aktion die Bedeutung behördlicher Durchsetzung. Die Schließung von Websites und die Beschlagnahmung von Servern ist ein Eingriff, der die Betrugsmaschinerie unmittelbar trifft. Für Anleger heißt das: Der Schutz kommt oft erst nachträglich und von staatlicher Seite – nicht durch die Plattformen selbst.
Eine Kauf- oder Verkaufsempfehlung lässt sich daraus nicht ableiten. Der Bericht nennt weder konkrete Unternehmen noch handelbare Werte, die von der Razzia betroffen wären. Die genannten Firmen aus den früheren Berichten – BlackRock, HPS, First Brands Group und Polymarket – stehen in keinem im Quelltext belegten Zusammenhang mit der aktuellen Operation in Brooklyn.
Ausblick
Der Bericht von Bloomberg Europe nennt keine weiteren Termine, Verfahrensschritte oder namentlich genannten Beschuldigten für die Zukunft. Offen bleibt damit, ob und wann Anklagen erhoben werden und wie hoch der Gesamtschaden der zerschlagenen Operation tatsächlich ist. Die Behörde beschreibt die Razzia als Krönung einer jahrelangen Anstrengung – ein Hinweis darauf, dass die Ermittlungen über einen langen Zeitraum liefen.
Für Beobachter bleibt abzuwarten, ob weitere vergleichbare Netzwerke folgen. Klar ist nur, was im Quelltext steht: 241 Websites sind geschlossen, 112 Server beschlagnahmt, der Schwerpunkt lag in Osteuropa, und die Betrugsoperation hatte Amerikanern Millionenbeträge abgepresst.
Kurz erklärt
- Kryptowährungs-Betrug: Betrugsmasche, bei der Täter das Vertrauen von Anlegern in digitale Währungen ausnutzen, um ihnen Geld zu entziehen.
- Server-Hosting: Die Unterbringung und der Betrieb von Computerservern bei einem spezialisierten Dienstleister, der die technische Infrastruktur bereitstellt.
- Bezirksstaatsanwaltschaft (District Attorney): Die Strafverfolgungsbehörde eines amerikanischen Verwaltungsbezirks, die dort für die Anklageerhebung zuständig ist.